單據辨識與自動建檔:發票、訂單、出貨單不用再手打
2026-10-25
員工把報價單整份貼進 ChatGPT,老闆嚇到直接宣布全公司禁用 AI。禁用通常只會讓大家改用私人帳號偷偷用。這篇給你一套中小企業做得到的 AI 資安底線:資料分三色、帳號收回公司管、串接權限給最小,再加一份一頁就寫完的使用規範。
「昨天看到業助把整張報價單貼進 ChatGPT,叫它幫忙改格式。客戶名字、單價、折扣全在上面。我今天早上在群組宣布:全公司禁止用 AI。」
這是我在診斷時很常聽到的一段話,後面通常還會接一句:「熊董,你覺得我這樣做對不對?」我會先問他一個問題:你宣布之後,大家的手機裡還有沒有 AI?答案多半是有,只是從公司電腦換到了私人手機,從你看得到的地方換到了你看不到的地方。
我是熊董,台灣川輝科技創辦人,帶團隊做系統導入七年、超過 34 個案子、14 個以上產業,現在自己一個人加 AI 一年交付 2,000 萬以上的客製系統。我每天都在把公司資料交給 AI 處理,所以這題我不是站在外面講。我的答案是:公司資料丟給 AI 安不安全,不是由 AI 工具本身決定的,而是由三件事決定——丟進去的是哪一級資料、用的是誰管理的帳號、AI 被授權碰到多大的範圍。中小企業的資安底線很簡單:個資、帳密、未公開的財務與合約數字,不進任何你沒有管理權的 AI;內部流程類資料只能用公司統一管理、確認過不拿去訓練的帳號;公開資訊與自己寫的草稿隨便用。用禁令取代分級,資料不會比較安全,只是外洩的時候你不會知道。
先站在你這邊。老闆會緊張,是因為你很清楚那張報價單值多少錢。單價結構、給某個客戶的特別折扣、下一季要調的價格,這些東西被競爭對手看到,傷害是實際的。客戶的電話、地址、病歷、消費紀錄,這些更不用說,出事的時候背責任的是公司,不是那個員工。
所以你想把門關起來,這個直覺沒有錯。錯的是門關錯地方。員工會把報價單貼進 AI,不是因為他不在乎公司,而是因為他手上有一件事要做完,而 AI 真的讓他快很多。你把公司電腦上的工具禁掉,那件事還是要做完,他就會用最順手的方式繼續做——私人帳號、私人手機、你完全沒有設定權的那種。
這就是禁令最大的副作用:它沒有減少資料流出去的量,只是把流出去的路徑變成你看不到的。真正的資安不是「沒人用」,是「大家在你劃好的線裡面用」。
很多人對 AI 資安的想像只有一種:我丟進去的東西,會不會被拿去訓練,然後出現在別人的答案裡。這個風險是存在的,但它只是四種裡面的一種,而且是最容易用設定處理掉的那一種。
你輸入的內容會不會被保留、保留多久、會不會拿來改進模型、服務商內部誰看得到,每一家、每一種方案的規定都不一樣,而且會更新。我不會在這裡替任何一家下結論,你要看的是你實際在用的那個方案的官方條款與設定頁,以官方公告為準。原則只有一條:你說不清楚這個帳號的資料怎麼處理,就把它當成會被保留。
這是中小企業最常出事的地方,而且跟 AI 本身沒什麼關係。一個付費帳號五個人共用、密碼寫在群組記事本裡、員工用私人信箱註冊、離職後帳號還在他手上——對話紀錄裡累積了半年的客戶資料,全部跟著他走。這跟客戶資料散在員工手機裡是同一個問題,只是換了一個新的容器。
AI 產出的摘要、整理好的客戶清單、改寫過的合約,下一步會被貼到哪裡?很多外洩不是發生在輸入的時候,而是員工把 AI 整理好的東西轉貼到外部群組、寄錯人、上傳到私人雲端。這一段跟 AI 無關,但 AI 讓「整理出一份可以外傳的東西」變得非常快。
還有一種常被忽略的輸出:AI 寫出來的內容本身可能是錯的。它整理的客戶清單漏了兩筆、它改寫的條款把「不得」寫成「得」,員工沒細看就送出去。這不是外洩,但對公司的傷害一樣真實。所以「AI 產出要有人看過才能對外」這條規則,同時在處理資安和品質兩件事。
這是接下來會越來越重要的一種。當你開始用 AI 自動讀信、讀雲端硬碟、讀系統資料,它拿到的往往是整個信箱或整個資料夾的權限,而不是它真正需要的那幾個欄位。權限給得越大,任何一個環節出錯,影響範圍就越大。
不用寫一份幾十頁的資安政策。中小企業要的是一張每個員工看一次就記得住的表。我建議用紅、黃、綠三色分:
| 等級 | 典型資料 | 可以怎麼用 | 判斷問句 |
|---|---|---|---|
| 紅色 | 客戶與員工個資、帳號密碼、未公開財報、合約金額、病歷與健康資料 | 不進任何外部 AI;真的要處理,先去識別化或在公司管理的系統內處理 | 這份資料外流,公司要不要對外道歉或負法律責任? |
| 黃色 | 內部流程、報價結構(去掉客戶名)、會議內容、產品規格草稿 | 只能用公司統一管理、已確認不用於訓練的帳號 | 這份資料被同業看到,我們會不會吃虧? |
| 綠色 | 已公開的產品介紹、自己寫的文案草稿、一般知識問題 | 自由使用 | 這份東西本來就可以貼在官網上嗎? |
這張表最有用的不是分類,是第四欄的問句。員工不會每次都去翻表,但他記得住一個問題:「這個外流,公司要不要道歉?」要,就是紅色。
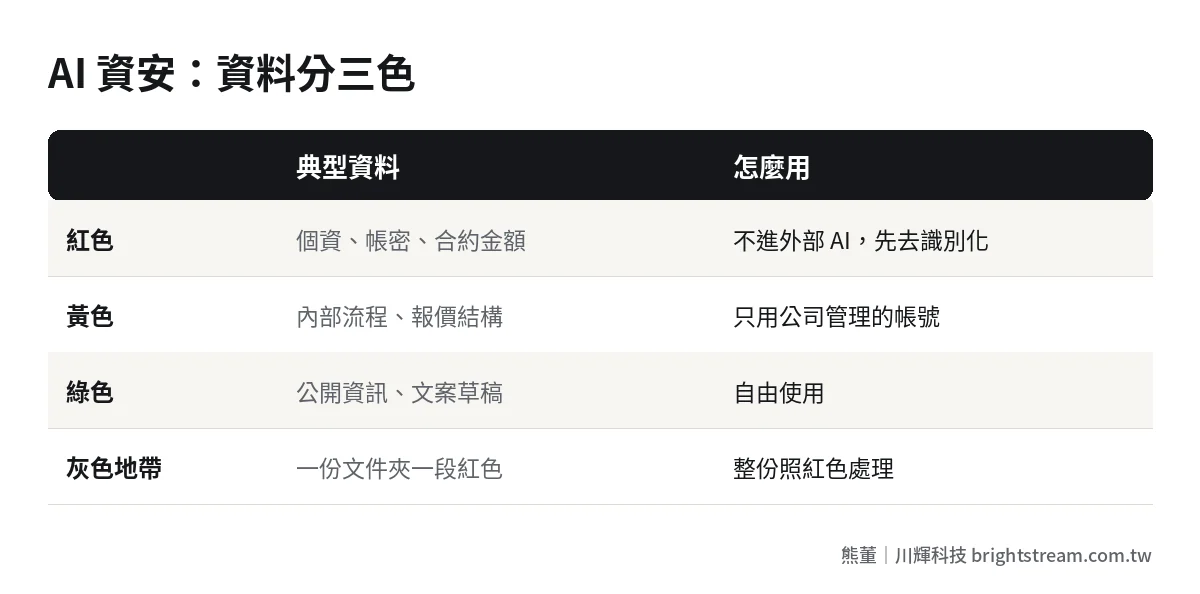
紅色資料也不是完全不能碰 AI,而是不能「原封不動」地碰。最常見的處理方式是去識別化:把客戶名稱換成代號、把金額換成比例、把身分證和電話整欄拿掉,再交給 AI 整理格式或歸納規律。AI 要的通常是結構,不是那個名字。我設計 AI 流程時的做法是:送出去的預設就是處理過的版本,名字跟號碼留在公司這一端,結果回來再對應回去。
實際用起來一定會碰到灰色地帶。例如一份會議紀錄,大部分是黃色的內部討論,中間夾了一句某位客戶的付款狀況;或是一份產品規格,本身是黃色,但附件是跟客戶簽的保密條款。我的建議是:一份文件裡只要有一段是紅色,整份就照紅色處理,要嘛先把那一段拿掉,要嘛整份不送。讓員工自己判斷「這一點點應該沒關係」,是規範最先破掉的地方。
很多老闆以為資安的分水嶺是「付不付費」,其實不完全是。真正的差別在「這個帳號歸誰管」。
個人帳號,不管免費或付費,管理權都在員工手上。他可以自己改設定、自己決定要不要保留對話、離職時你沒辦法收回。公司帳號的重點是三件事:有一個管理者看得到誰在用、能統一設定資料處理方式、人走的那天可以停用。
多數主流 AI 服務都有給團隊或企業用的方案,通常會提供管理後台、預設不把資料用於訓練之類的選項。但每家的內容不同,也會調整,所以我不列比較表,只給你一份簽之前要問的清單:
這五題答得清楚,黃色資料就可以放心進去。答不清楚的方案,就只放綠色資料。如果你正在看廠商遞上來的 AI 方案,這些題目可以直接加進審 AI 提案時要問的問題裡一起問。
到了這一步,問題就不是員工手動貼資料,而是你讓 AI 自動讀、自動寫。我在幫客戶做 AI 流程時,有三條規矩一定守住。
第一,只給它需要的欄位。一條「自動整理每日訂單」的流程,AI 要看的是品項、數量、出貨日,不需要看到客戶的統編和電話。資料先在公司這一端篩過,再送出去。
第二,讀和寫分開。讓 AI 讀資料、產出建議,風險相對可控;讓 AI 直接改資料、直接寄信、直接付款,就要多一道人按確認。這跟我在有些事你不該自動化裡講的是同一個原則:錯了很貴又回不去的動作,最後那一下留給人。
第三,每一次呼叫都留紀錄。什麼時候、哪一條流程、送出去哪些欄位、拿回什麼結果。平常沒人會看,但出事那天,這是你唯一能回答「到底流出去什麼」的東西。
很多人聽到這裡會覺得麻煩。其實這三條在設計階段做進去,成本很低;等系統跑了半年才想補,才是真正的麻煩。
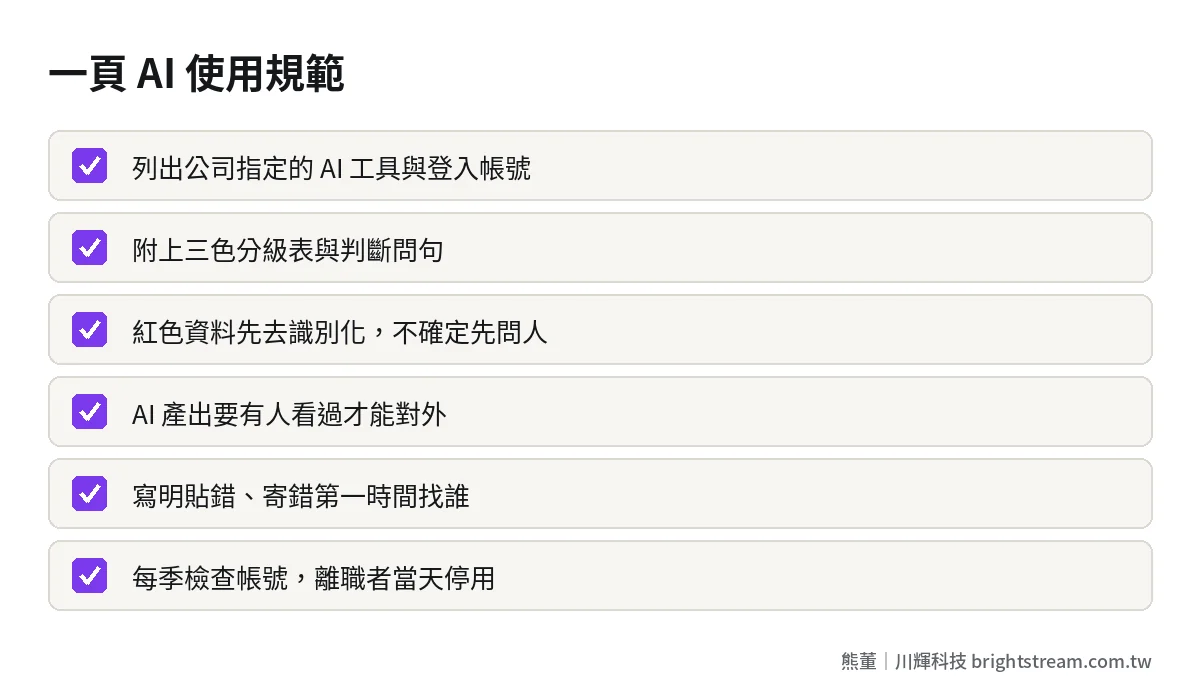
最後給你一份可以今天就寫完的東西。不用請法務、不用寫成條文,一頁 A4,開一次會講完,貼在大家看得到的地方。
第五條特別重要。如果員工覺得「貼錯被發現會被罵」,他的第一反應就是刪掉紀錄、假裝沒事。你要的是十分鐘內知道,而不是三個月後從客戶那邊聽到。這也是為什麼我反對用嚇的方式推規範——員工本來就容易對 AI 有防衛心,導入時怎麼溝通這件事,跟資安規範是綁在一起的。
資料是公司蒐集的,對客戶負責的就是公司,不會因為是員工自己貼的就沒事。所以重點不是事後追究誰,而是事前講清楚哪些資料不能貼,並且提供一個合規的替代做法。具體的法律責任範圍,請以你的法律顧問意見為準。
不一定。付費跟「歸誰管、怎麼設定」是兩件事,個人付費方案和團隊、企業方案的預設處理方式可能不同。請直接看你使用方案的官方條款與設定頁,以官方公告為準,確認後再決定能放哪一級的資料。
指定一個人就好,不一定要是 IT。他負責三件事:維護公司指定的工具與帳號清單、回答「這算不算紅色資料」、每季把離職人員的帳號停掉。這份工作一個月花不到幾個小時,但沒有人負責,就等於沒有規範。
短期看起來最保險,實際上通常最危險。員工的工作量沒有減少,他會改用私人帳號處理,你失去的是看得到、管得到的能力。比較好的做法是開一條合法的路:指定工具、統一帳號、分級使用。
AI 資安這件事,說到底就一句話:與其禁止大家用,不如讓大家在你畫好的線裡面用。三色分級讓每個人知道什麼能丟,公司帳號讓你收得回來,最小權限讓出錯的時候範圍有限。這三件事都不需要大預算,需要的是老闆願意花一個下午把線畫出來。
如果你已經想讓 AI 接手某條流程,但卡在不確定哪些資料能送出去、權限要怎麼切,帶著那條流程來找我聊 30 分鐘免費診斷,我們一起把線畫在對的地方。
You do not need to know what system you want. Tell Johnny Yang about the one thing that keeps blocking you, and in 30 minutes you will know whether to skip it, build it with coaching, or pay for a custom build. No pitch — if we cannot help, you will hear that straight.
Johnny Yang replies himself · limited spots each month · or just book a free 30-minute diagnostic